웹 칼럼
Home > 웹 칼럼 > 홈페이지에 모든 것
홈페이지에 모든 것
병원홈페이지 관리자 계정 해킹, 비밀번호 하나로 무너지지 않으려면. 주식회사 도도컴즈
- 관리자 (dodo0)
- 2026-10-08 10:19:00
- hit11
병원홈페이지 관리자 계정 해킹, 비밀번호 하나로 무너지지 않으려면
관리자 계정이 털리는 경로가 어떻게 생기는지, 병원 홈페이지에서 특히 주의할 지점, 그리고 오늘 바로 점검할 수 있는 순서를 정리했습니다.
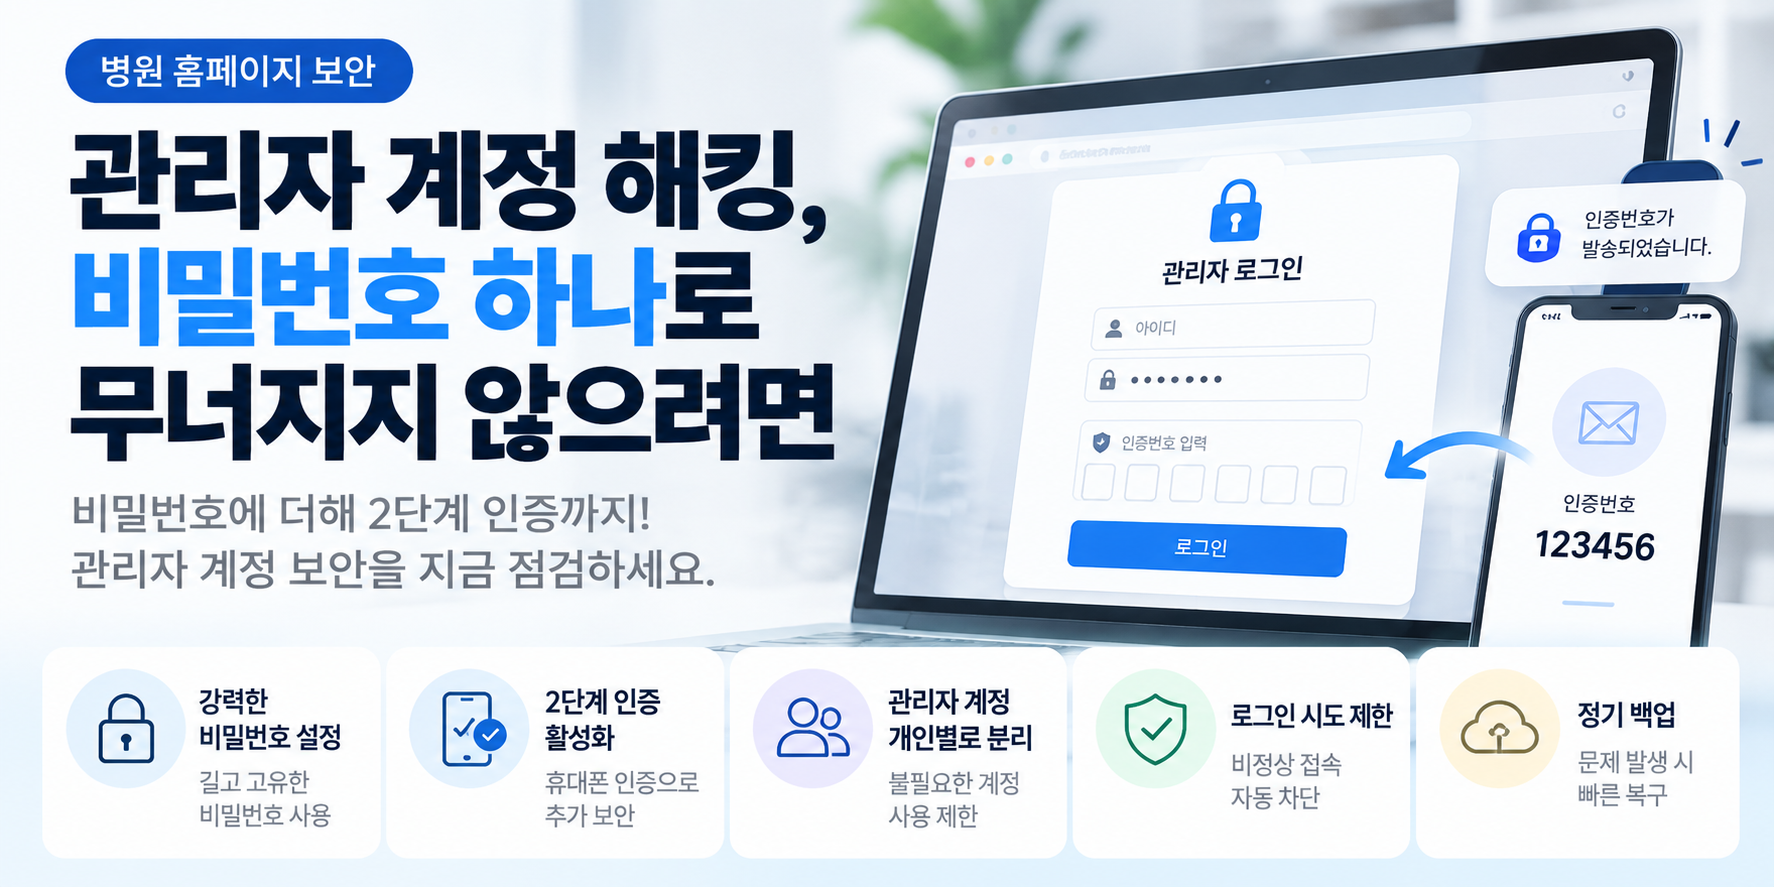
관리자 계정 해킹은 대부분 복잡한 기술이 아니라 약한 비밀번호, 여러 사이트에서 재사용한 비밀번호, 추가 인증 미설정에서 시작됩니다. 병원 홈페이지는 진료 안내, 예약, 의료진 정보가 한곳에 모여 있어 한 번 뚫리면 내용 변조나 허위 게시물 노출로 이어질 수 있습니다. 비밀번호를 길고 고유하게 바꾸고, 2단계 인증을 켜고, 관리자 계정을 개인별로 나누는 것만으로도 위험을 크게 낮출 수 있습니다. 여기에 로그인 시도 제한과 정기 백업을 더하면 사고가 나더라도 피해를 줄일 수 있습니다.
01관리자 계정 보안이란? 흔한 오해
관리자 계정 보안은 홈페이지의 글과 설정을 바꿀 수 있는 권한을 지키는 일입니다. 비밀번호, 인증 방식, 접속 경로, 권한 관리, 기록 확인이 함께 어우러져야 제대로 작동합니다.
흔한 오해는 "우리 병원은 공격받을 이유가 없다"는 생각입니다. 자동화된 프로그램은 대상을 가리지 않고 잘 알려진 아이디와 유출된 비밀번호를 시험합니다. 또 "백신이 있으니 괜찮다"고 여기기도 하는데, 계정 자체가 뚫리면 백신은 막아 주지 못합니다.
비슷하게 헷갈리는 것이 방화벽과 계정 보안입니다. 방화벽은 외부 접근 경로를 막고, 계정 보안은 허용된 사람이 누구인지 확인합니다. 둘 다 필요하지만 역할이 다릅니다.
계정을 어떻게 관리하느냐에 따라 위험도가 크게 달라집니다. 대표적인 방식을 비교하면 다음과 같습니다.
| 구분 | 기본 상태 그대로 | 보안 설정 적용 후 |
|---|---|---|
| 로그인 아이디 | admin 등 추측 쉬운 값 | 추측하기 어려운 고유 아이디 |
| 인증 방식 | 비밀번호 하나 | 비밀번호 + 인증 코드 |
| 계정 운영 | 여러 사람이 공용 사용 | 개인별 계정, 권한 분리 |
| 로그인 시도 | 무제한 시도 가능 | 일정 횟수 후 잠금 |
- 관리자 아이디가 admin이거나 병원 이름을 그대로 쓰고 있습니다.
- 퇴사하거나 외주가 끝난 담당자의 계정이 아직 살아 있습니다.
- 여러 사이트에서 같은 비밀번호를 쓰고 있습니다.
- 접속 기록을 한 번도 확인해 본 적이 없습니다.
02도도컴즈 소개
도도컴즈는 2013년부터 온라인 마케팅 실무를 시작했고, 홈페이지는 직접 제작 12년째 이어 오고 있습니다. 전주우리병원, 전주수병원처럼 병원을 장기간 함께 운영한 경험이 있으며, 전북특별자치도 국제양궁장은 웹접근성(WA) 인증 대행을 마친 사례입니다. 제작과 운영 과정에서 관리자 권한 분리, 인증 설정, 접속 기록 점검 기준을 함께 안내합니다. 모든 상담은 무료이며 비대면 진행도 가능합니다.
03관리자 계정을 지키는 5단계 점검
아래 다섯 단계는 순서대로 진행해도 되고, 가장 시급한 항목부터 먼저 하셔도 됩니다. 대부분 관리자 화면과 호스팅 관리 화면에서 바로 설정할 수 있습니다.
직접 관리할 때와 제작 업체에 맡길 때의 차이를 비교하면 아래와 같습니다.
| 구분 | 직접 관리 | 업체와 함께 관리 |
|---|---|---|
| 계정 정리 | 담당자가 정기적으로 확인해야 함 | 권한 목록을 함께 점검 |
| 업데이트 | 놓치기 쉬움 | 일정에 포함해 확인 |
| 접속 기록 | 직접 열람 필요 | 이상 징후 기준을 함께 설정 |
| 백업 | 수동 보관 위주 | 정기 백업과 복구 절차 준비 |
04병원 상황별로 보는 주의 지점
같은 관리자 보안이라도 병원의 운영 방식에 따라 먼저 손볼 곳이 다릅니다. 아래 사례는 업종과 규모만 나타낸 일반적인 예입니다.
- 관리자 로그인 주소가 기본값 그대로 열려 있습니다.
- 로그인 실패 기록이 여러 번 쌓여 있는데 아무도 확인하지 않습니다.
- 홈페이지에 모르는 글이나 링크가 올라온 적이 있습니다.
- 백업을 마지막으로 받은 날짜를 기억하는 사람이 없습니다.
05실행 체크리스트
아래 항목은 대부분 관리자 화면과 호스팅 관리 화면에서 직접 확인할 수 있습니다.
- 관리자 아이디를 admin 같은 기본값에서 추측하기 어려운 값으로 바꿉니다.
- 관리자 비밀번호를 12자 이상으로 바꾸고 다른 사이트와 겹치지 않는지 확인합니다.
- 2단계 인증을 켜고 복구 코드를 안전한 곳에 따로 보관합니다.
- 퇴사자와 종료된 외주 계정을 목록에서 찾아 삭제하거나 권한을 낮춥니다.
- 로그인 실패 제한과 관리자 로그인 주소 변경 여부를 확인합니다.
- CMS, 플러그인, 테마의 업데이트 여부를 이번 달 안에 점검합니다.
- 정기 백업이 자동으로 돌고 있는지, 복구를 한 번 시험해 봤는지 기록합니다.
06자주 묻는 질문
Q2단계 인증을 켜면 직원이 로그인할 때 불편하지 않나요?
Q비밀번호를 얼마나 자주 바꿔야 하나요?
Q관리자 로그인 주소를 바꾸면 정말 효과가 있나요?
Q해킹을 당했는지 어떻게 알 수 있나요?
Q의심 상황이 생기면 가장 먼저 무엇을 해야 하나요?
Q백업은 얼마나 자주 받아야 하나요?
Q보안 플러그인을 설치하면 충분한가요?
Q여러 명이 관리자 계정을 함께 쓰는 게 왜 문제인가요?
Q홈페이지를 제작사에 맡겼다면 보안은 누가 책임지나요?
Q웹접근성 인증과 계정 보안은 관련이 있나요?
Q전주 병원홈페이지제작, 도도컴즈에 맡기면 뭐가 다른가요?
경기도 안양시 만안구 안양로 336
전북특별자치도 전주시 덕진구 안덕원로 235-1 (인후동1가) 도도컴즈
상호 : 주식회사 도도컴즈 대표 : 김남기 사업자등록번호 : 418-81-42097
대표전화 : 1566-7344 팩스 : 02-6008-9566 사업자등록번호 : kim05535@naver.com


